Domain qxfn.de kaufen?
Wir ziehen mit dem Projekt
qxfn.de um.
Sind Sie am Kauf der Domain
qxfn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain qxfn.de kaufen?
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
Ähnliche Suchbegriffe für Penetrationstest
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
EFB Elektronik EFB-Elektronik IP67 Housing - Gehäuse mit modularen Einsätzen (Netzwerk Zubehör), Zubehör NetzwerkDas EFB-Elektronik IP67 Housing ist ein robustes Gehäuse, das speziell für den Einsatz in anspruchsvollen Umgebungen entwickelt wurde. Mit einer Schutzart von IP67 bietet es einen hohen Schutz gegen das Eindringen von Staub und Wasser, was es ideal für den Einsatz im Freien oder in industriellen Anwendungen macht. Das Gehäuse ist mit zwei RJ45 Ports der Kategorie 6A ausgestattet, die eine schnelle und zuverlässige Netzwerkverbindung gewährleisten. Darüber hinaus verfügt es über zwei M16 Verschraubungen, die eine sichere und flexible Kabeldurchführung ermöglichen. Die modulare Bauweise des Gehäuses erlaubt eine einfache Anpassung an verschiedene Anforderungen, wodurch es vielseitig einsetzbar ist. Dieses Produkt ist eine ausgezeichnete Wahl für alle, die ein zuverlässiges und langlebiges Netzwerkzubehör benötigen. - IP67 Schutzart für maximale Wetterbeständigkeit - Zwei RJ45 Ports der Kategorie 6A für hohe Datenübertragungsraten - Modulare Einsätze für flexible Anpassungsmöglichkeiten - Zwei M16 Verschraubungen für sichere Kabeldurchführung.77,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
Phoenix Contact Ethernet-Netzwerk-Islolator, AutomatisierungEingangstyp: Frequenz Ausgangstyp: Frequenz Signalformer Version: Elektrische Isolation Eingangsbereich: 0 bis 1000 Mbit/s Ausgangsbereich: 0 bis 1000 Mbit/s Montageart: Seitlich Betriebstemperatur min: -25°C Betriebstemperatur max: +85°C Betriebstemperaturbereich: -25 bis +85°C Schnittstellenisolator für Ethernet. Dieser passive Netzwerkisolator bietet elektrische Isolation in Ethernet-Netzwerken und schützt Ethernet-Geräte vor Potentialunterschieden von bis zu 4 kV. Er kann für Übertragungsgeschwindigkeiten von bis zu 1 Gbit/s verwendet werden und ermöglicht den Anschluss von zwei RJ45-Steckern.200,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.306,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik EFB-Elektronik IP67 Housing - Gehäuse mit modularen Einsätzen (Netzwerk Zubehör), Zubehör NetzwerkDas EFB-Elektronik IP67 Housing ist ein robustes Gehäuse, das speziell für den Einsatz in anspruchsvollen Umgebungen entwickelt wurde. Mit einer Schutzart von IP67 bietet es einen hohen Schutz gegen das Eindringen von Staub und Wasser, was es ideal für den Einsatz im Freien oder in industriellen Anwendungen macht. Das Gehäuse ist mit zwei RJ45 Ports der Kategorie 6A ausgestattet, die eine schnelle und zuverlässige Netzwerkverbindung gewährleisten. Darüber hinaus verfügt es über zwei M16 Verschraubungen, die eine sichere und flexible Kabeldurchführung ermöglichen. Die modulare Bauweise des Gehäuses erlaubt eine einfache Anpassung an verschiedene Anforderungen, wodurch es vielseitig einsetzbar ist. Dieses Produkt ist eine ausgezeichnete Wahl für alle, die ein zuverlässiges und langlebiges Netzwerkzubehör benötigen. - IP67 Schutzart für maximale Wetterbeständigkeit - Zwei RJ45 Ports der Kategorie 6A für hohe Datenübertragungsraten - Modulare Einsätze für flexible Anpassungsmöglichkeiten - Zwei M16 Verschraubungen für sichere Kabeldurchführung.77,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
Ähnliche Suchbegriffe für Penetrationstest
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
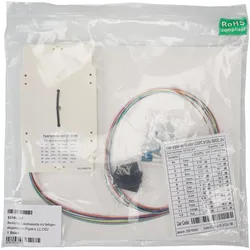
EFB Elektronik Bestückte Spleisskassette, Zubehör NetzwerkBestückte Spleisskassette mit Pigtails in den Kategorien OM3, OM4, OM5, OS2 und OS2/APC. Diese sind in den Steckgesichtern LC und SC verfügbar. Die Pigtails sind abgesetzt, in die Spleisskassette eingelegt und haben eine Länge von 80 cm ausserhalb der Kassette, um die Kabelführung in der Spleissbox entsprechend einfach umsetzen zu können. Die verwendeten Pigtails sind nach VDE-0888 Farbcode mit einem durchgefärbten Coating und 12-farbigem Mantel. Die Messprotokolle der einzelnen Fasern liegen der Verpackungseinheit bei. Zusätzlich ist in der Spleisskassette der Crimpspleisshalter (12 Spleisse) vormontiert, die Schrumpfspleissschutzhalter (2x à 6 Spleisse) liegen der Verpackungseinheit bei.28,87 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
-
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.